

Les partenaires JFrog et Atlassian : une chaîne logistique logicielle sécurisée, des livraisons plus rapides
La sécurité de la chaîne logistique logicielle de JFrog et la gestion universelle des artefacts, qui font le lien entre la compilation et le déploiement, s'intègrent de manière transparente à votre plateforme Atlassian.
Qu'est-ce que la sécurité de la chaîne logistique logicielle JFrog ?
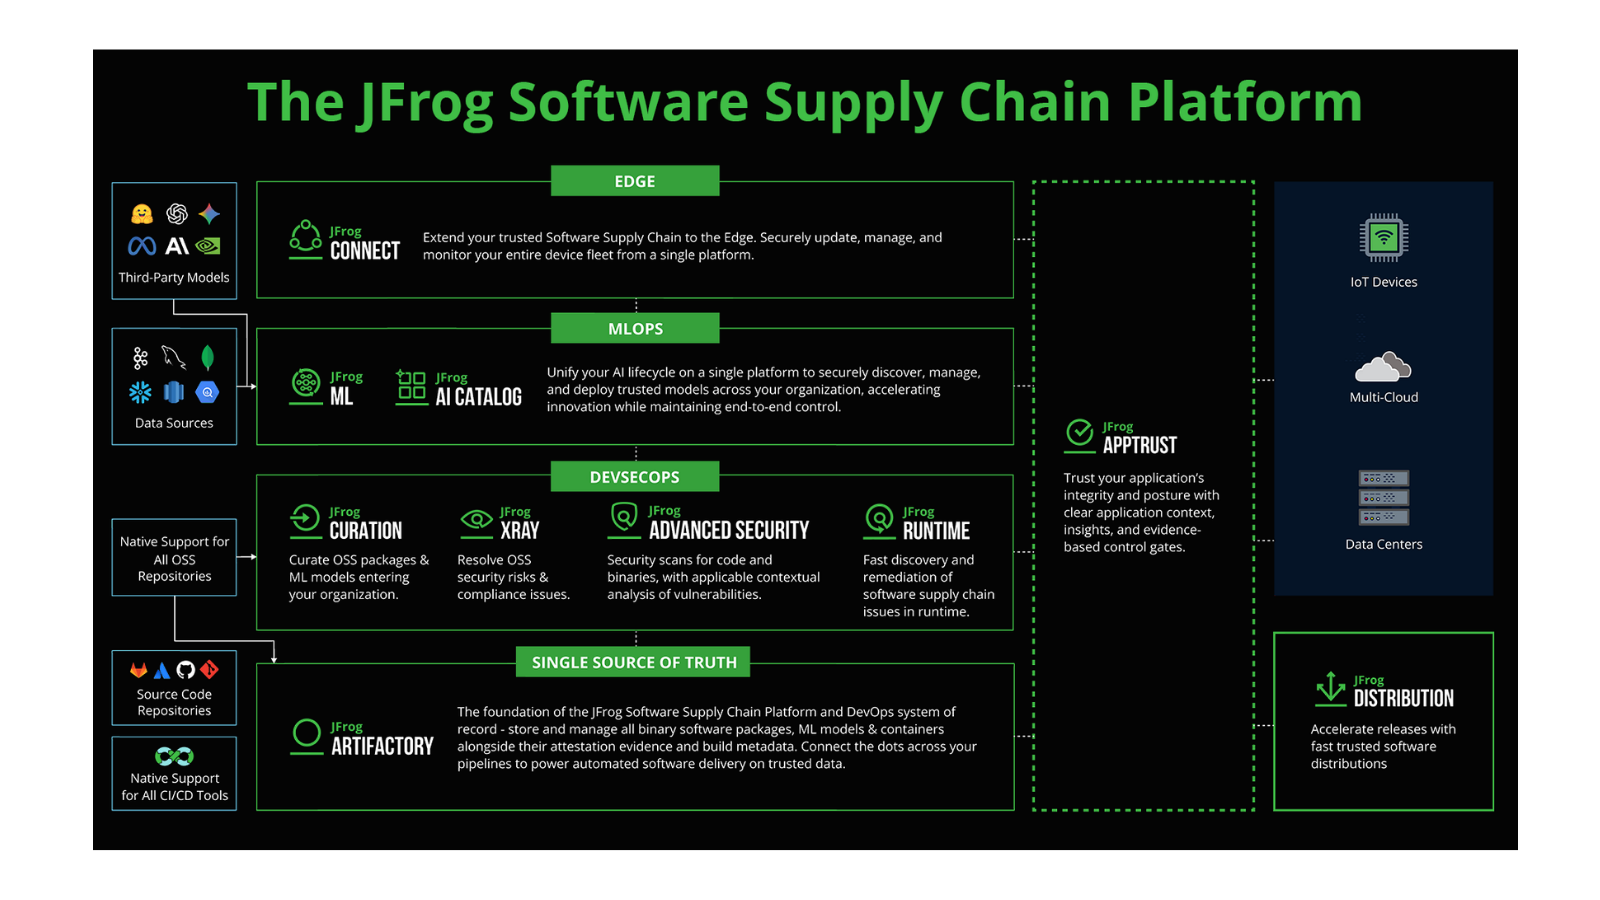
La plateforme JFrog en bref
Artifactory

Référentiel universel pour les paquets, les conteneurs et les artefacts de compilation, base centrale pour des versions reproductibles.
Xray

Analyse des artefacts et des dépendances afin d'identifier les vulnérabilités, les risques liés aux licences et les manquements à la conformité.
Curation

Gestion des paquets open source : les paquets à haut risque ou malveillants sont détectés et bloqués avant leur téléchargement.
Sécurité avancée

Analyses avancées telles que l'analyse des secrets, la détection des logiciels malveillants et les évaluations de sécurité contextuelles.
AppTrust

Règles de gouvernance, de publication et de conformité pour des versions logicielles contrôlées et traçables.
Distribution

Distribution sécurisée d'artefacts binaires et de packs de mise à jour vers des sites et des environnements décentralisés.
Catalogue ML & IA

Sauvegarde, indexation et gestion des modèles et composants d'IA et d'apprentissage automatique.
Durée d'exécution

Surveillance en temps réel des applications dans l'environnement d'exécution et meilleure visibilité sur les risques.
Connect

Mises à jour à distance et gestion centralisée des appareils Edge et IoT.
JFrog Partner & Atlassian : la livraison sécurisée de logiciels en synergie
L'intégration de JFrog à la plateforme Atlassian comble une lacune critique dans le cycle de vie DevOps : le lien entre le code, la compilation et le déploiement.
Où JFrog s'intègre-t-il dans votre chaîne d'outils DevOps ?
Scénarios d'utilisation types

Scénario 1 : CI/CD d'entreprise avec des piles technologiques multiples
Plusieurs équipes travaillent avec différentes technologies telles que Java, Node.js, Python et Go. JFrog Artifactory sert de référentiel central pour tous les formats, notamment npm, Maven, PyPI, Go et Docker, avec des droits d'accès et des politiques de conservation uniformes. Jira assure la planification, tandis que Bitbucket ou GitLab gèrent les pipelines. Cela permet de créer une chaîne logistique logicielle JFrog évolutive pour une livraison sécurisée des logiciels.

Scénario 2 : Déploiements basés sur des conteneurs
Les images Docker et les Helm Charts sont gérées par version dans Artifactory, analysées à l'aide de JFrog Xray et Advanced Security pour détecter les vulnérabilités, les logiciels malveillants et les secrets, puis déployées dans des clusters Kubernetes via des workflows de promotion. Jira assure le suivi de l'ensemble du processus, de la demande de fonctionnalité au déploiement.

Scénario 3 : Sécurité de la chaîne d'approvisionnement logicielle (SBOM)
Les exigences réglementaires, telles que la loi européenne sur la cyber-résilience (EU Cyber Resilience Act), imposent des chaînes d'approvisionnement logicielles traçables. JFrog génère automatiquement des nomenclatures logicielles (SBOM) pour tous les artefacts. La curation protège contre les dépendances open source à risque, tandis que l'état de conformité est visualisé dans les tableaux de bord Jira.

Scénario 4 : Déploiement hybride et multicloud
Les artefacts doivent être disponibles dans différentes régions et différents environnements cloud. Les solutions JFrog Distribution et Replication synchronisent et distribuent les référentiels via AWS, StackIT ou sur site, avec un contrôle centralisé et une disponibilité locale. Pour les scénarios de périphérie et d’IoT, JFrog Connect prend en charge la gestion à distance.
Pourquoi Communardo ?

En tant que partenaire Platinum et partenaire spécialisé dans le développement logiciel chez Atlassian, nous apportons une connaissance approfondie de l’ensemble du cycle de vie de la livraison logicielle :
- Architecture de la chaîne d'outils : nous concevons l'interaction entre Jira, Bitbucket/GitLab, JFrog et d'autres outils pour former une plateforme intégrée
- Mise en œuvre : configuration d’Artifactory, des structures de référentiels, des droits d’accès et des intégrations de pipelines
- Migration : transfert des artefacts existants depuis Nexus, GitHub Packages ou d’autres référentiels vers JFrog
- Conseil en matière de licences : Pro, Enterprise ou Enterprise+ ? Cloud ou auto-hébergé ? Nous trouvons le modèle qui vous convient
- Services gérés : exploitation, surveillance et assistance pour votre instance JFrog
À qui s'adresse JFrog + Atlassian ?
Licences et approvisionnement
JFrog propose différentes éditions adaptées à divers besoins :
Options d'hébergement : JFrog Cloud (SaaS) | Auto-hébergé (AWS, StackIT, sur site)
Communardo vous offre des conseils d'experts pour choisir l'édition et la taille d'équipe les mieux adaptées, ainsi qu'un service d'approvisionnement tout-en-un.
FAQ
Il s'agit de deux produits totalement différents : JFrog Xray est un scanner de sécurité pour les artefacts et les dépendances, intégré à JFrog Artifactory. Xpand IT Xray est un outil de gestion des tests intégré nativement à Jira. Les deux peuvent coexister au sein d'une même chaîne d'outils.
Oui. JFrog Artifactory prend en charge tous les formats de référentiels courants et propose des outils de migration pour passer de Sonatype Nexus. Nous vous accompagnons dans la planification et la mise en œuvre de la migration.
Bitbucket Pipelines est un outil de CI/CD : il compile et teste votre code. JFrog Artifactory gère les résultats de ces compilations, c'est-à-dire les artefacts. Ces deux outils se complètent parfaitement : Pipelines produit, Artifactory gère et distribue.
GitLab CI envoie les artefacts de build directement vers Artifactory via la CLI ou l'API JFrog. Les informations relatives au build s'affichent automatiquement dans Jira. La combinaison GitLab CI + JFrog + Jira est un modèle d'entreprise qui a fait ses preuves.
Oui. JFrog propose des options auto-hébergées pouvant fonctionner dans des environnements totalement isolés, ce qui est particulièrement pertinent pour le secteur de la défense, les infrastructures critiques et les secteurs soumis à une réglementation stricte.
Vous avez des questions ou souhaitez bénéficier de nos conseils ?
Prenez rendez-vous pour un entretien personnalisé et sans engagement avec nos experts commerciaux Atlassian.

Votre interlocuteur
Votre Atlassian Sales TeamNous vous aidons volontiers
- Chemin du Closel 5, 1020 Lausanne (Renens), Schweiz
- Tél. : +41 21 533 00 70
- sales@communardo.ch